
金融领域首个智能体安全标准发布
「国内首个聚焦金融领域智能体应用安全的团体标准发布,明确第三方智能体未经金融机构授权,不得自动化读取、操作金融App界面,业内概括为用户与机构“双重授权”。标准涵盖初始化与输入、模型推理决策、身份鉴别与操作、数据安全与隐私保护、风险防控五个方面。」
近日,北京金融科技产业联盟发布《智能体技术金融应用安全要求》团体标准,这是国内首个聚焦金融领域智能体应用安全的团体标准,适用于金融机构与科技公司开展金融场景智能体的技术开发与安全建设。
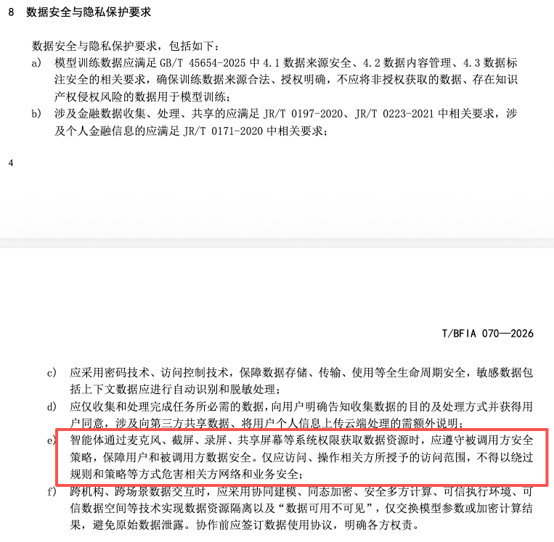
标准中技术约束最强的一条要求是:手机端第三方智能体未经金融机构授权,不得利用系统权限自动化读取、操作金融应用软件GUI界面;通过麦克风、截屏、录屏、共享屏幕等权限获取数据时,须遵守被调用方的安全策略。业内将上述要求概括为“双重授权”,即智能体操作金融App须同时获得用户与机构两方授权。
从技术架构看,标准涵盖初始化与输入、模型推理与决策、身份鉴别与操作、数据安全和隐私保护、风险防控与合规五个方面,覆盖了从交互入口、模型决策到数据流转与执行操作的完整链路,实际上为智能体在金融场景中的每一次“动手”都设定了边界与责任归属。
争议的根源在于智能体的技术实现路径。有金融科技从业人士介绍,部分智能体并非调用应用方开放的官方接口,而是通过读取屏幕、模拟点击、OCR识别界面文字等方式完成操作。这类方式覆盖面较广,能够适配大量未开放接口的应用,但也绕开了应用方对权限范围、风险控制与责任划分的管理。在支付、理财等持牌金融业务场景中,此类操作直接关联用户账户与资金安全,一旦出现误操作或被恶意利用,后果往往难以逆转。
2025年12月,一款搭载AI手机助手的机型发售后,用户反馈多款银行App登录异常、支付受阻;同月6日,该助手下线了金融类App操作功能。当时行业内尚无针对性规则,这一事件也把“智能体高权限”与“应用方管控”之间的矛盾推到了台前。该标准的出台,正是为这类跨端操作提供可依据的安全基线。
此后,多家终端厂商开始从技术路线层面做出调整,共同点是操作须经应用方许可。据报道,新一代豆包手机调整了与阿里、腾讯等超级应用的合作方式,不再在用户授权后读屏、模拟点击,只有应用自行提供MCP服务并允许操控,才能接入调用。同期,阶跃星辰STEPX Neo亦改用GUI-MCP协议,由应用方决定开放范围。2026年6月,微信与荣耀等手机厂商推出A2A(智能体到智能体)助手能力,用户可经语音助理发起微信通话或发送消息,该能力由微信主动开放接口并对接厂商智能体,构成了用户授权之外的第二重许可。海外方面,谷歌与三星在Galaxy S26系列上同样采取系统开放权限、应用配合的方式。
标准化层面的推进也在同步进行。2026年5月,《智能体规范应用与创新发展实施意见》提出做好智能体权限管理、行为管控;同年7月,《人工智能 智能体互联》系列国家标准化指导性技术文件发布,《智能体应用安全基本要求》强制性国家标准计划同期下达。对开发者而言,这意味着智能体接入金融场景时,权限申请、身份鉴别、数据最小化与行为可审计将逐渐成为硬性约束,而MCP、A2A等由应用方主导的开放协议,有望取代读屏与模拟点击,成为更主流的技术路径。
来源:Heooo AI工具导航