Drop:支持gVisor的无根Linux沙箱工具
「Drop是一款轻量级、无根权限的Linux沙箱工具,受Python虚拟环境启发,允许用户快速创建隔离环境运行程序或AI编码代理。它默认隐藏用户主目录,支持通过TOML配置灵活控制文件与网络访问,并可选集成gVisor用户态内核以增强隔离安全性。」
近日,一款名为 Drop 的新型 Linux 沙箱工具在 Hacker News 上引发关注。该项目主打“不打扰你的工作流”的设计理念,为开发者提供一种轻量、安全且无需 root 权限的程序隔离方案,特别适用于运行不可信的 AI 编码代理或第三方软件包。
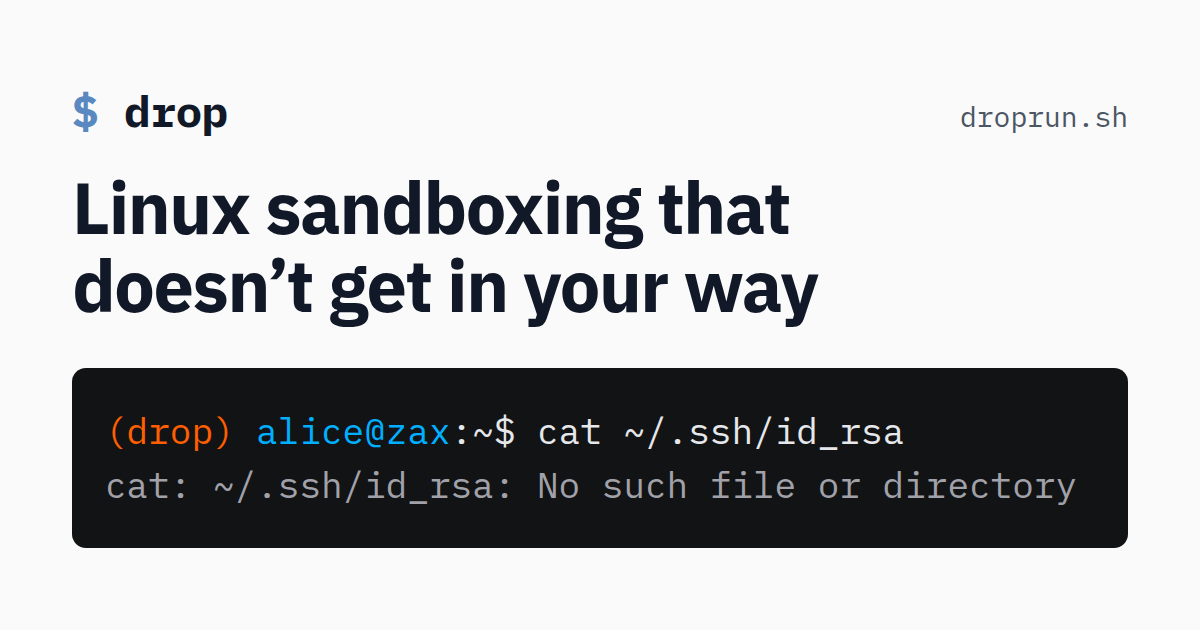
Drop 的核心目标是解决当前开发环境中日益突出的安全隐患。例如,当用户使用基于大语言模型的 AI 编码助手时,这些代理可能因提示词注入(prompt injection)而执行危险操作,如删除用户主目录(rm -rf ~)或尝试窃取 SSH 密钥(~/.ssh)。在 Drop 的沙箱中,这些操作仅作用于隔离的虚拟主目录,真实系统文件完全不受影响。同时,沙箱默认阻止对 localhost 上本地服务的访问,有效防止横向渗透。
与 Docker 或 Podman 等传统容器方案不同,Drop 并不依赖独立的镜像或复杂的容器配置。它直接复用用户当前的 Linux 发行版环境,所有已安装的系统工具和依赖均可在沙箱内直接调用,极大降低了使用门槛。这种设计灵感源自 Python 的 virtualenv,强调“即开即用”和“用完即弃”的体验。
在技术实现上,Drop 利用 Linux 用户命名空间(user namespace)创建隔离环境,涵盖进程、挂载点、网络、IPC 和 cgroup 等多个维度。关键的是,它在执行沙箱内程序前会主动丢弃所有用户命名空间能力(capabilities),从而禁止如绑定挂载(bind mounts)等潜在提权操作,确保即使程序获得 shell 权限也无法突破沙箱边界。
更进一步,Drop 提供了对 gVisor 的可选集成。gVisor 是 Google 开发的用户态内核,通过拦截系统调用并在用户空间模拟内核行为,显著减少攻击面。启用该选项后,沙箱内的程序无法直接与主机内核交互,即使存在内核漏洞也难以被利用,为高风险场景提供了额外的安全保障。
配置方面,Drop 采用简洁的 TOML 格式,允许用户精细控制哪些文件、目录或本地网络服务可被沙箱访问。所有环境共享一个基础配置,用户只需一次性设置,即可快速创建多个隔离实例,非常适合需要频繁测试不同依赖或代理行为的 AI 开发者。
目前,Drop 已开源并提供便捷的安装方式,其“无根”特性使其在普通用户账户下即可运行,无需系统管理员权限。对于日益依赖外部模型和第三方库的 AI 开发生态而言,Drop 提供了一种实用且低侵入性的运行时防护机制,有望成为开发者安全工具链中的重要一环。
来源:Heooo AI工具导航